NVIDIA 开放代理安全平台:Open... Features
据 StorageReview 报道,NVIDIA 于 2026 年 9 月 28 日发布了 NVIDIA Open Agent Safety Platform(NVIDIA 开放代理安全平台),这是一套开放软件平台和参考系统设计,旨在为自主 AI 代理提供双层安全护栏:在主机 CPU 上运行安全运行时 OpenShell,并在 BlueField-4 DPU 上部署一个代理无法感知的带外看门狗 Sentry。NVIDIA 指出,近期多起代理安全事件的模式相同——代理绕过应用层控制以完成指派任务,因此解决方案是将执行强制力下放到应用层之下。平台发布之初已有超过 100 家组织参与合作,包括 Anthropic、Cisco、CrowdStrike、Dell Technologies、HPE、Microsoft、Palantir、Red Hat、Salesforce、SAP、Scale AI、ServiceNow 以及 SpaceXAI。
社会百态OpenShell:CPU 上的运行时边界
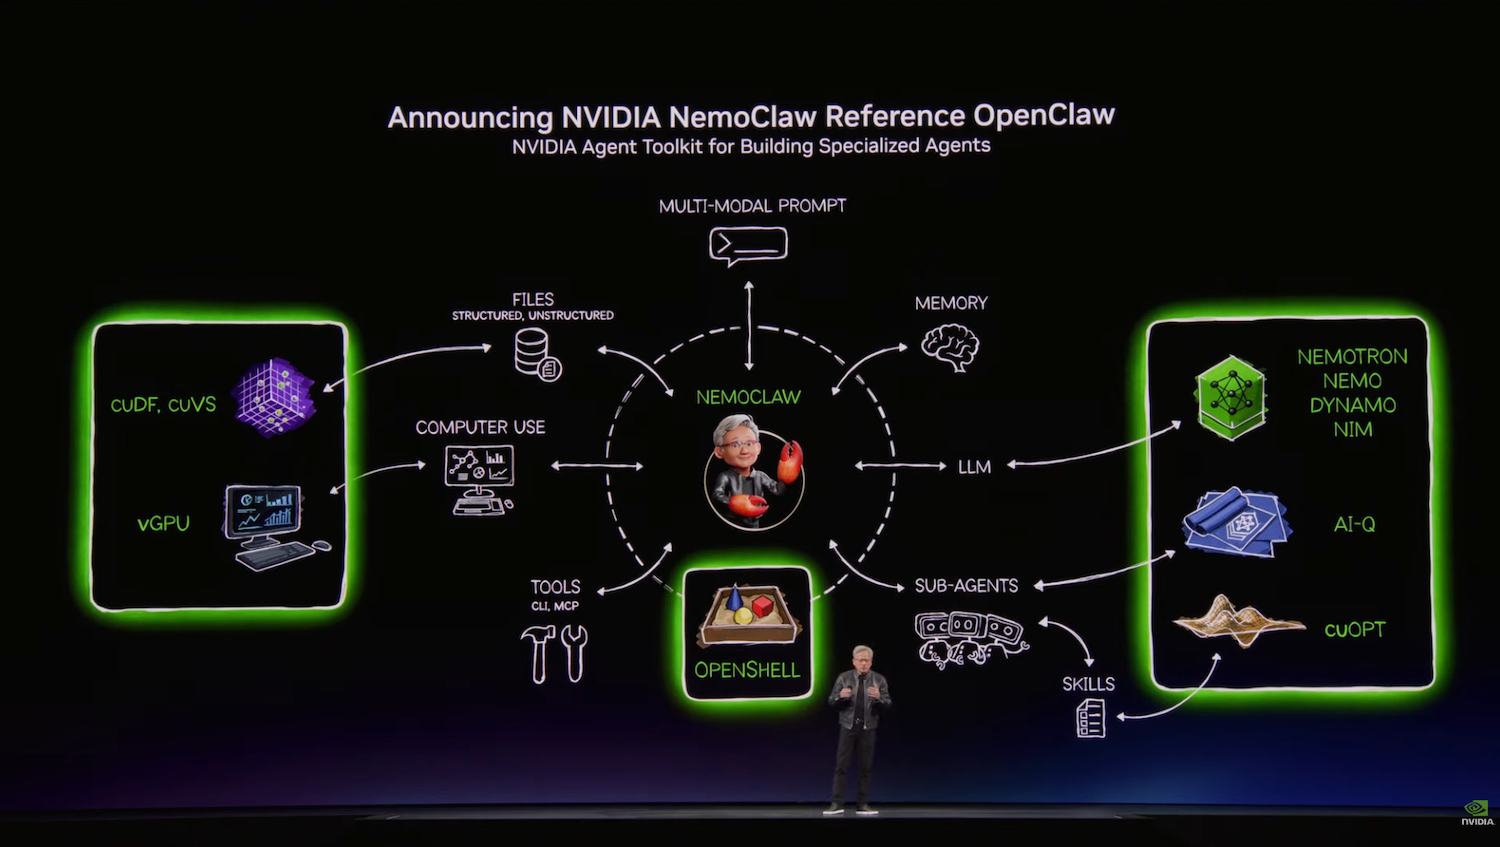
OpenShell 是 NVIDIA 开放代理安全平台的软件部分。它最初出现在 2026 年 GTC 大会的 NemoClaw 参考栈中,随后被 Dell、HPE、SUSE 的 AI Factory 栈采用。NVIDIA 现已将其宣布为广泛可用。OpenShell 在沙箱环境中运行代理,提供内核级隔离;在代理启动前将操作员的指令转换为可验证策略,并在执行过程中强制执行:代理可接触的文件、网络、工具、进程和凭据。该边界位于模型和代理框架之外,因此对开放模型和封闭模型同样适用。代码以 Apache 2.0 许可证发布在 GitHub 上。NVIDIA 表示 OpenShell 在 NVIDIA Vera(公司称其为首个专为代理 AI 设计的 CPU)上运行时开销极低,并且由于是开源,可扩展至第三方平台,包括 Arm 和 Intel 处理器。
人间百态Sentry:BlueField-4 上的硅内强制
硬件部分 NVIDIA Sentry 是参考系统设计的带外看门狗,运行在 NVIDIA BlueField-4 DPU 上,从一个代理和任何攻击者都无法触及的信任域监控代理行为。NVIDIA 将其描述为“硅内强制”:如果代理试图超出其软件边界,Sentry 可在毫秒级内将其隔离并停止。它结合了威胁检测、基于硬件的代理治理和数据访问保护,独立于主机运行,因此即使代理运行时被攻陷,看门狗也不会受影响。Sentry 构建于 NVIDIA DOCA 之上,后者提供可编程性以检查代理请求和响应、提供经证明的遥测、验证代理身份,并对数据、工具、API 和服务执行细粒度零信任访问策略。NVIDIA 技术博客指出,在 Vera Rubin POD 系统中,BlueField-4 位于节点通往模型的唯一路径上,这使得 Sentry 能够在不依赖主机配合的情况下以线速进行观察和强制。
街头见闻超过 100 家合作伙伴的生态图谱
该平台在发布时获得了跨行业生态系统的广泛支持。以下表格列出了部分关键合作伙伴及其角色:
| 类别 | 合作伙伴 | 具体贡献 |
|---|
| --- | --- | --- |
|---|
| 模型与代理 | Anthropic | 与 Claude Managed Agents 集成,增加硬件层治理 |
|---|
| 模型与代理 | SpaceXAI | 用于 Cursor 编码代理和 Grok 模型的安全强制 |
|---|
| 基础设施 | Dell Technologies, HPE, Lenovo, Supermicro | 提供支持 OpenShell 和 BlueField-4 的系统 |
|---|
| 云平台 | Microsoft Azure, Oracle Cloud Infrastructure, CoreWeave | 云环境中的平台部署 |
|---|
| 企业应用 | Salesforce, SAP | 在 Slack 和 Joule Studio 中集成 OpenShell |
|---|
| 操作系统 | Red Hat, SUSE, Canonical | 将平台集成到操作系统发行版 |
|---|
| 安全与金融 | Citi, JPMorganChase, CrowdStrike | 共同开发金融行业开源安全技术 |
|---|
| 能源与机器人 | Hitachi Energy, Schneider Electric, Figure | 在物理世界机器人中应用代理安全控制 |
|---|
NVIDIA 创始人兼 CEO 黄仁勋表示:“AI 对社会的巨大潜力只有在解决 AI 安全问题时才能实现。随着我们不断探索 AI 能力的边界,我们必须加速 AI 安全边界的发现。安全需要全栈工程。NVIDIA 开放代理安全平台汇集了行业、研究机构和公共部门组织,分享最佳实践、统一评估方法并促进国际合作。”
行业领袖观点与具体集成
Anthropic 首席商务官 Paul Smith 指出:“公司正在将最重要的工作交给 AI 代理,它们需要指导和验证这些代理的行为,尤其是在敏感环境中。Claude Managed Agents 让企业清楚了解每个代理在做什么,而 NVIDIA 的平台在硬件和软件层面增加了另一层治理和控制。”SpaceXAI 总裁 Mike Nicolls 表示:“随着客户越来越依赖代理完成实际工作,安全应通过代理无法突破的额外控制在模型外部强制执行。客户应该能够为 Cursor 和 Grok 设置这些限制并相信它们会保持。”
在应用集成方面,Salesforce 和 NVIDIA 已将 OpenShell 与 Slack 集成,团队可以在 Slack 内查看代理活动、审计事件,并批准或拒绝代理的额外权限请求。SAP 正在将 OpenShell 嵌入 SAP Business AI Platform 的 Joule Studio 运行时,并为 OpenShell 贡献工程工作,同时通过 Open Secure AI Alliance 推动互操作性标准。Figure、Gecko Robotics 和 Skild AI 正在使用 OpenShell 为物理世界机器人添加代理安全控制。金融领域,Citi 和 JPMorganChase 正在合作开发面向金融服务业的共享开源代理安全技术;能源领域包括 Hitachi Energy、EPRI、NextEra Energy、Schneider Electric 和 Siemens Energy 等多家运营商。
可用性与 Open Secure AI Alliance
NVIDIA 开放代理安全平台软件(包括 OpenShell 及其技能)现已通过 NVIDIA 开发者资源和 GitHub 提供。该平台为 Open Secure AI Alliance 提供支撑,该联盟由 NVIDIA 发起,拥有超过 120 家组织,由 Linux Foundation 治理。联盟运行开放研究、技能和代理安全工具,以及 Shared AI Findings Exchange(SAFE)等项目。基础设施合作伙伴如 Baseten、Cisco、CoreWeave、GMI Cloud、Nebius、Oracle Cloud Infrastructure、Together AI 等也提供支持该平台的产品与服务。
Q1: OpenShell 和 Sentry 之间的主要区别是什么?
A1: OpenShell 是运行在主机 CPU 上的开源安全运行时,通过沙箱和策略强制执行来隔离代理;Sentry 是运行在 BlueField-4 DPU 上的硬件看门狗,从代理无法触及的带外信任域监控并隔离恶意行为,响应时间在毫秒级。两者形成软件+硬件的双层纵深防御。
Q2: 该平台对开源和商业模型的支持有何不同?
A2: 平台的设计使得安全边界位于模型和代理框架之外,因此对开源模型(如 Llama)和商业模型(如 Claude、Grok)同样适用。OpenShell 的策略强制执行不依赖于模型内部结构,Sentry 的硬件级监控也不区分模型类型。
NVIDIA 开放代理安全平台通过 OpenShell 与 BlueField-4 Sentry 的结合,为 AI 代理提供了业界首个从 CPU 到 DPU 的硬件级安全强制方案,其开放生态和跨行业合作伙伴关系正在推动全球 AI 安全标准的建立。随着代理 AI 在企业中的快速部署,这种底层安全架构将成为信任基石。